Visualizzazione post con etichetta DDos. Mostra tutti i post

domenica 20 luglio 2008

Perché è importante la salute del nostro PC

Marco Giuliani, malware analyst dell'azienda di sicurezza PrevX, ha pubblicato su "PC al Sicuro" un articolo, non recentissimo, in merito alle responsabilità di ciascun utente nell'ambito della sicurezza informatica. La mia modesta impressione - navigando un pò su vari forum -, è che sembra quasi che l'argomento sia solo per "addetti ai lavori", prima di scoprire improvvisamente folgorati "sulla via di Damasco" che forse .... con un pò più di attenzione .... il danno si sarebbe potuto prevenire. Inoltre, che dire del pericolo reale di utilizzare involontariamente un computer zombie? E' solo una mia impressione? In ogni caso è un piccolo preambolo per introdurre l'articolo di Marco:
[...]Sento spesso persone che si preoccupano esclusivamente dei danni che i malware possono arrecare a loro stessi in maniera diretta. Un malware che cancella tutti i file dall’hard disk? Un malware che mostra continuamente popup fastidiosi durante la navigazione? Un malware che ruba le password o i dati bancari? Bisogna correre ai ripari immediatamente! Non fa niente di tutto questo? Va beh, niente di pericoloso.
Non è così che funziona, purtroppo. Se è vero che esistono malware il cui scopo è colpire l’utente in maniera diretta, ci sono tanti altri malware il cui scopo è semplicemente prendere controllo di quanti più pc possibili per poterne poi farne ciò che meglio il malware writer crede.
Prendiamo il caso sopra citato: il malware utilizzava il pc come veicolo di trasmissione e di diffusione di immagini pedopornografiche.
Niente di immediato, niente che danneggiasse l’utente direttamente.
Prendiamo Rustock, uno dei rootkit più avanzati. Trasforma il PC in una vera e propria macchina da guerra per inviare spam. Colpisce direttamente l’utente questa cosa? No, a parte un rallentamento di connessione.
Possiamo prendere tanti altri esempi. Il fatto che un malware non faccia danni immediati al sistema, né danni che riguardino l’utente finale, non significa che siano dunque meno gravi di altri malware.
Quando sento dire: “Ma questo malware mi ha rubato le password? Mi ha cancellato file? Mi ha danneggiato direttamente in qualche maniera?” e rispondo “No“, con conseguente risposta: “Ah vabeh, allora capirai“, allora in quel caso capisco quanto ci sia bisogno di sensibilizzare l’utenza generale a questo genere di problematiche.
Un malware può aver trasferito materiale illegale utilizzando il nostro pc. La mattina alle 5 ci vediamo arrivare la polizia postale o la guardia di finanza che sequestra tutto. Come dimostriamo che noi non ne sappiamo niente di tutto ciò?
Rustock è stato uno dei fattori che ha messo in crisi l’Internet italiana lo scorso Dicembre 2006, con le continue richieste che tendevano a saturare i DNS.
Qualunque trojan con funzioni di backdoor che rende il PC parte di una botnet. Il vostro PC potrebbe essere a vostra insaputa uno dei PC che stanno tenendo sotto scacco qualche importante sito web internazionale con attacchi DDoS.
Per questo è molto importante tenere sotto controllo la salute del proprio PC e prendere coscienza di quanto sia importante la sicurezza del sistema. Per sé stessi in primo piano, sicuramente. Ma nel momento in cui ci connettiamo ad Internet, ogni utente è responsabile verso gli altri di ciò che succede e della salute stessa della rete globale.

Potremmo essere anche noi, indirettamente, la causa di una nuova ingestibile ondata di spam.
Potremmo essere anche noi, indirettamente, parte di quei pirati informatici che stanno attaccando da svariate ore siti web istituzionali o servizi online internazionali.
Potremmo essere anche noi, indirettamente, la causa di difficoltà di navigazione online anche per altri.
Potremmo essere anche noi, indirettamente, che alimentiamo il traffico di materiale illegale anche pedopornografico.

Tutto questo sembrerebbe non toccarci in maniera diretta, ma i danni - alla lunga - li paghiamo anche noi, direttamente o non.
continua >>> l'articolo di Marco Giuliani pubblicato su Pc al Sicuro
cheyenne

mercoledì 2 luglio 2008

Ransomware: la nuova frontiera del malware informatico

by Redazione I-Dome

I cybercriminali stanno lentamente modificando le strategie di attacco utilizzando tecniche "ransomware", che prevedono un 'rapimento' dei dati e la richiesta di un riscatto in cambio della decrittazione degli stessi.

Il cyberterrorismo è il nuovo aspetto della mafia moderna. Ricattare, lanciare attacchi DDoS (denial of service, letteralmente’ negazione’ del servizio. In questo tipo di attacco si cerca di portare il funzionamento di un sistema informatico che fornisce un servizio, ad esempio un sito web, al limite delle prestazioni, lavorando su uno dei parametri d'ingresso, fino a renderlo non più in grado di erogare il servizio) contro siti web chiedendo poi riscatti, dimostra come i malware writer hanno capito come è possibile fare molti soldi.

Questo tipo di software nocivo infetta un PC, esegue la criptazione di alcuni dati e poi mostra un avviso che invita la vittima a mandare soldi per ottenere la chiave di decrittazione necessaria per accedere nuovamente ai dati in ostaggio. Non si tratta di una tipologia di codice troppo nuova.
Tra gli esempi più recenti troviamo Cryzip, scoperto a Marzo 2006, e GPCode, scoperto a Maggio 2005.
Cryzip e GPCode non hanno causato danni su vasta scala, ma si ritiene ritiene che dal 2008 in poi i cybercriminali saranno in grado di affinare le tecniche di programmazione di questi Trojan.

Questi malware (software maliziosi) agiscono prevalentemente in base alle seguenti modalità: criptando il contenuto di alcune cartelle o di alcuni file del pc vittima, oppure inibiscono completamente l'utilizzo con l'avvertimento (di solito con un file .txt o .word) che se entro certo numero di minuti non viene effettuato un versamento in denaro verrebbe avviata una procedura di cancellazione progressiva di dati contenuti nell'hardware della macchina.

continua >>> l'articolo di Alessandro Sigismondi pubblicato sul Network I-Dome
***
cheyenne

venerdì 30 maggio 2008

PDoS: una nuova minaccia alla sicurezza informatica


di Davide Mancini *
Tempo addietro abbiamo visto come si può manomettere un chip ed aprire una breccia nel computer per poter operare in assoluta anonimità dall’esterno. Il limite di tale intervento, se ricordiamo, era legato alla necessità di avere un vero e proprio accesso diretto al microcircuito, cosa che, di fatto, ne attenua di molto l’insidiosità.
Alcuni giorni fa, a Londra, durante la conferenza sulla sicurezza EUSecWest, Rich Smith, un ricercatore della HP Systems Security Lab, ha svelato un nuova minaccia: il PDOS – Permanent Denial-of-service -, da lui definito anche attacco “phlashing”.
Quest’ultimo termine nulla ha a che vedere con una delle varianti delle tecniche di phishing che vede nella realizzazione di finti siti web mediante il programma Flash un eccellente mezzo per eludere anche il più meticoloso tra i diversi filtri anti-phishing.
Non ci sono, se non per le conseguenze devastanti, neanche legami con il noto attacco DDoS – Distribuite Denial-of-Service - con il quale il malintenzionato, mediante ripetute e molteplici richieste di collegamento, satura la risorsa web della vittima predestinata portandola al limite delle prestazioni, fino a renderne indisponibile il servizio erogato.
Il PDOS, infatti, va ad interagire direttamente con la parte tangibile di cui è costituito un dispositivo informatico, insomma un vero e proprio sabotaggio dell’hardware.
Gli effetti sono davvero catastrofici. Si parla di distruzione dei componenti elettronici manipolati. La vulnerabilità va ricercata nei firmware delle periferiche integrate negli apparati telematici. Come quasi tutti gli applicativi installati su un computer prevedono l’update automatico in background, in taluni impianti, quasi esclusivamente all’interno di realtà aziendali, è contemplata, spesso come configurazione di base, la possibilità di aggiornamento da remoto dei firmware.

continua >>> l'articolo pubblicato su Data Manager

* Davide Mancini. Ispettore della Guardia di Finanza, è il responsabile dell’Unità Computer Forensic del GAT Nucleo Speciale Frodi Telematiche. Ha prestato servizio al Nucleo Centrale di Polizia Tributaria e al Nucleo Speciale Investigativo e nel corso della carriera – per i brillanti risultati conseguiti - ha meritato 2 encomi solenni, 3 encomi semplici e 4 elogi. Laureato in Economia all’Università degli Studi di Bologna, ha frequentato numerosi corsi di specializzazione – tra l’altro - all’Università “Gabriele d’Annunzio” di Chieti/Pescara, alla LUISS Management, alla Scuola Reiss Romoli TILS, presso lo United States Secret Service. Maturata una significativa esperienza come Consulente Tecnico d’Ufficio alla Procura della Repubblica presso il Tribunale di Milano, ha svolto attività di docenza nel Master in Peacekeeping & Security Studies dell’Università di Roma Tre. Nella sua attività pubblicistica vanta collaborazioni con Italia Oggi e Milano Finanza. Docente di “Metodologie investigative digitali e computer forensic” al Master in Gestione della Sicurezza tenuto dall’Istituto Universitario di Studi Superiori di Pavia, attualmente scrive anche su Nòva 24 – Il Sole 24 ORE.

*********

GLOSSARIO

- Background: [1] (sullo sfondo) programma che viene eseguito in sottofondo (cioè non in primo piano). Indica anche la capacità di un sistema operativo di eseguire alcune operazioni di calcolo nei tempi morti lasciati a disposizione dall'applicazione principale (vedi anche thread). È il contrario di Foreground. [2] (grafica) l'immagine, il pattern o texture che viene utilizzato come sfondo in una pagina WEB, in un programma, in una finestra, ecc.

- Firmware: (SW incorporato nello HW) programmi (software) residenti su ROM, scritti esclusivamente per il funzionamento / controllo di apparecchiature elettriche, elettroniche o elettromeccaniche, SW residente nel sistema.


- ROM: (Read Only Memory) memoria di sola lettura. I circuiti della memoria ROM contengono le istruzioni basilari che devono essere trasmesse al processore all'avvio del sistema.

cheyenne

venerdì 16 maggio 2008

Spam: NO grazie, respinto al mittente!


Il messaggio arriva forte e chiaro da Sophos: contrastare lo spam con ogni mezzo ....ed un pizzico di ironia, non guasta mai. Si intende raggiungere e coinvolgere il maggior numero di utenti attraverso .... una solenne "promessa" di NON cliccare su qualsivoglia link in messaggi di e-mail non sollecitate, NON acquistare beni pubblicizzati tramite lo spam ed altro ancora, di cui troverete ampio materiale di approfondimento in italiano [by tecnopolis-hi :-) ]
Ricordiamo sempre che lo Spam è una grande fonte di reddito per la criminalità informatica, ha assunto proporzioni gigantesche grazie alla proliferazione di
Botnet, e di attacchi DDos (Distributed Denial of Service ) ed alla famigerata Russian Business Network (RBN) ed ha un vero e proprio tariffario. Ognuno di noi, inconsapevolmente, può trasformare in uno zombie il proprio pc..[ *vedi Glossario] . Occorre, dunque, un forte impegno internazionale di tutti "gli addetti ai lavori" compresi i provider per una seria lotta al Cybercrime ed alle truffe on line.

Internet è una gran bella conquista .... ma come tutte le comunità ... ha i suoi lati positivi e negativi.


****
Spam: il cuore del Cybercrime by Tecnopolis-hi
1 parte
2 parte
3 parte

*****

Le "istruzioni per l'uso" sono ferree: CESTINARE! lo spam è posta indesiderata e va CESTINATO sempre ! clicca su elimina posta indesiderata, il tasto corrispondente è presente su tutti i programmi di posta elettronica: lo screen è solo un esempio ....


cheyenne

mercoledì 16 gennaio 2008

Storm Worm torna all'attacco in versione "San Valentino"

Gli esperti di sicurezza stanno segnalando il ritorno dello "storm worm".Il Cybercrime sta tentando di sfruttare, ancora una volta, come trucco di ingegneria sociale la festa di San Valentino, per infettare i computer degli utenti .Il formato dei messaggi di spam infetti è simile a quello visto nelle precedenti campagne di spam sfruttate dal malware durante le festività del Natale e Capodanno .
I messaggi presentano diversi titoli, studiati per essere abbastanza generici da indurre i destinatari a visualizzare le e-mail. La rete Botnet è ritornata in azione, abbandonando i vecchi domini usati precedentemente . Questa volta, non stanno usando i dominii per spargere il malware, ma direttamente gli indirizzi del IP che appartengono alla Botnet. Gli zombies totali sono 8919 ma il numero sta aumentando ogni ora.
Nelle ultime 40 ore sono state segnalate 253 varianti, tutto questo significa una nuova variante ogni 9 o 10 minuti.
In definitiva, un incubo .........

L'oggetto ed i testi dell'e-mail usati per spargere il malware sono i seguenti:

A Dream is a Wish
A Is For Attitude
A Kiss So Gentle
A Rose
A Rose for My Love
A Toast My Love
A Token of My Love
Come Dance with Me
Come Relax with Me
Destiny
Dream of You
Eternal Love
Eternity of Your Love
Falling In Love with You
For You....My Love
Happy I'll Be Your Bride
Heavenly Love
Hugging My Pillow
I am Complete
I Love Thee
I Would Dream
If Loving You
In Your Arms
Inside My Heart
Kisses Through E-mail
Love Is...
Magic Power Of Love
Memories of You
Miracle of Love
My Love
Our Love is Free
Our Love is Strong
Our Love Nest
Our Love Will Last
Pages from My Heart
Path We Share
Sending You All My Love
Sent with Love
Surrounded by Love
The Dance of Love
The Mood for Love
The Moon & Stars
The Time for Love
When Love Comes Knocking
Words in my Heart
Wrapped in Your Arms
You... In My Dreams
You're in my Soul
You're In My Thoughts
You're my Dream
You're the One
Your Love Has Opened


questo è il sito usato per il download:


fonte PrevX

fonte F-Sicure
[rif. articoli su Storm Worm - link 1, link 2]

cheyenne

domenica 21 ottobre 2007

SPAM : IL CUORE DEL CYBERCRIME

Spam, Zombie, Botnet : ovvero ........ come il Cybercrime, potrebbe impadronirsi del pc, rendendoti complice ....... a tua insaputa
*****************
Questa mini-inchiesta parte dal «World Economic Forum» svoltosi a Davos (Svizzera) nel gennaio del 2007 e, che, forse, rappresenta il massimo evento economico internazionale, ove i potenti della Terra (politici, imprenditori, studiosi) si incontrano e discutono pubblicamente sui grandi temi.
In tale Forum, Vinton Cerf - universalmente noto (insieme a Robert Kahn) - come «padre del protocollo TCP/IP e dell'architettura di base di Internet» ed oggi consulente di Google, ex-Presidente dell’ICANN, - ha previsto il collasso di Internet a causa di Pc Zombificati.
Lo scienziato non ha usato mezze misure, ipotizzando che, ben presto, la rete potrebbe trovarsi nell'impossibilità di funzionare normalmente, a causa dell’azione nefasta dei Pc Zombificati e controllati da remoto, anzi, sorprende che la Rete funzioni ancora. La proliferazione di Botnet e di attacchi DDos (Distributed Denial of Service) è allarmante e potrebbe avere effetti catastrofici portando al collasso Internet . (fonte The Register)

Vinton Cerf stima che, 1/4 di tutti i computer, siano pc Zombie sempre più controllati nell'ambito delle Botnet : tradizionalmente impiegati per inviare Spam e bloccare siti web, i pc Zombie sono in grado di generare un tale danno potenziale, da mettere fuori gioco l'intera rete.
In sintesi, sono circa 100/150 ml. i pc Zombie su 600 ml. (numero approssimativo di sistemi attualmente collegati ad Internet), asserviti al volere dei criminali informatici che, per mezzo di malware, agiscono all'insaputa dell'utente.
Gli esperti hanno rilevato che, dietro all'80% delle e-mail indesiderate, vi sono circa 200 gruppi illegali che sfruttano Botnet : le reti Zombie o Botnet possono connettere fino a 100.000 Pc all'insaputa dei proprietari. In tempo reale possiamo osservare l'attività dei pc Zombie > ZombieWatch™
E' evidente come la gravità e le dimensioni del problema stanno allargandosi oltre misura. Vediamo come si è passati dallo spam spazzatura al cybercrime:
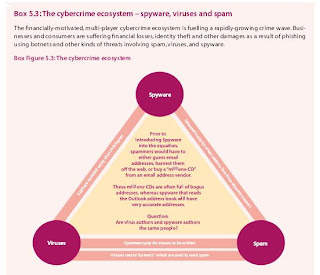
Il meccanismo lo si può vedere schematizzato nello screen n°1, che ho preso dal World Information Society Report 2007 [il cui documento in PDF è scaricabile dal link dell' ITU ( International Telecomunication Union ) ]

screen n°1
E' in rapida crescita una ondata di criminalità informatica che ha formato, ormai, un eco-sistema di enormi proporzioni che si finanzia con il nostro denaro, usando ogni mezzo illecito. Il danno economico subito da aziende e consumatori è di enormi dimensioni: attraverso la rete dei Botnet si forma il triangolo nefasto Spam > Spyware > Virus.
E' colpa dei Botnet se siamo invasi dallo Spam, dal Phishing, dalle frodi informatiche , dal furto di identità, dal furto di dati personali e aziendali allo scopo di sottrarre enormi quantità di denaro dai conti bancari online: il crimine perfetto, a basso rischio ed alto rendimento. Dietro a questo Tzunami di spazzatura si celano vere e proprie organizzazioni di truffatori.
Secondo SPAMHAUS, la celeberrima organizzazione anti-spam, l'80% dell'intero volume di spam fatto circolare in rete ogni giorno è da ascriversi a 200 bande criminali altamente specializzate. Ecco la top ten dei criminali informatici a Novembre 2007. Il peggior spammer del mondo, secondo la "colonna infame" di SPAMHAUS, è Leo Kuvayev: condannato a pagare una multa di 37 milioni di dollari da una corte del Massachusetts nell'ottobre del 2005, ha collaborato con l'organizzazione chiamata Pavka/Artofit. È attualmente uccel di bosco.
Citando ancora SPAMHAUS, la punta dell'iceberg è formata dalla rete Russian Business Network (RBN) che è la fonte primaria dei peggiori attacchi su Internet.
Ne scrive diffusamente e con dovizia di particolari anche il Washington Post.
Alcuni esempi di recentissimi attacchi: nel recente mese di settembre il celebre portale d'aste online eBay è stato colpito da un attacco strategicamente complesso: l'allarme, lanciato dalla notissima azienda israeliana di sicurezza Aladdin Knowledge System

screen n°2

ha riguardato un'azione combinata di siti compromessi con codice malevolo, trojan e attacchi DDoS. L'assalto, secondo quanto riportato da Ofer Elzam ad Ars Technica è partito con modifiche fraudolente di un sito attraverso la notissima tecnica di SQL Injection.
Codici pericolosi vengono aggiunti a delle normali pagine web, e il visitatore - con sistemi non adeguatamente protetti - viene automaticamente infettato da un file chiamato MISuvstm.exe.
Quest'ultimo avvia il download di un trojan, SRTops32.exe, che consente di trasformare il Pc in uno zombie e adoperarlo in una botnet sfruttata per condurre un attacco DDoS, in questo caso ai danni di eBay, tentando di decifrare le password degli account via Brute Force Attack.

Il Trojan.Srizbi è l'ultimo ascituro del famigerato toolkit commerciale russo MPack, che ha fatto parlare di sè, come una sorta di vaso di Pandora dei malware. E' lo stesso toolkit, per intenderci, considerato responsabile della grave breccia nella sicurezza della rete italiana sperimentata a luglio del 2007.

(fonte) Symantec

Nella prima quindicina di questo mese di ottobre si è registrato un ulteriore attacco verso gli utenti di SEEWEB : un centinaio di siti compromessi da qualcuno che aveva in mano le password FTP .
Attacco con cui molti siti ospitati da SEEWEB si sono trasformati in diffusori di malware.

Di seguito l'analisi fatta da PC AL SICURO , i cui contorni sono ancora oscuri e sembrerebbero riportare ad un attacco condotto dal Cybercrime.

*****************

GLOSSARIO:

DDoS (Distributed Denial of Service): Attacco informatico solitamente ad un sito web od ad un server, perpetrato inoltrando una massiccia e simultanea quantità di pacchetti di richieste, che stressano il sistema attaccato fino al suo eventuale collasso.

Botnet : Rete di computer zombificati cioè manovrati fraudolentemente da remoto dopo averne assunto il controllo tramite virus o trojan. Il tutto avviene all'insaputa degli amministratori delle stesse macchine, al fine di utilizzarle per scopi illeciti (attacchi DdoS, invio di spam)

Brute Force Attack : Un attacco in cui viene provata ogni possibile chiave o password finché non si trova quella corretta.

Protocollo TCP/IP :
Insieme di regole che rendono possibile lo scambio di informazioni, equindi il dialogo, tra macchine in rete. I principali standard sono: - TCP (Transmission Control Protocol), agisce a livello di trasporto, suddividendo i dati in piccole unità (pacchetti) con lo scopo di velocizzare la trasmissione e non congestionare la rete e riassemblandoli nel giusto ordine una volta che siano giunti a destinazione. - IP (Internet Protocol), agisce a livello di instradamento, rendendo possibile la trasmissione dei pacchetti attraverso vie differenti sulla rete. E' possibile che ogni singolo pacchetto passi per strade diverse, ma grazie al protocollo IP, giungerà comunque alla destinazione voluta.

Spam : furto di servizi. Posta spazzatura non richiesta.

Zombificare : Impadronirsi di un computer altrui, tramite virus o trojan, con scopi malevoli. Da una macchina zombificata, controllata da remoto, si possono trarre informazioni riservate. Oppure può essere usata, all'insaputa dello stesso amministratore, come una sorta di proxy anonimo (ma con l'IP del proprietario ben in vista!) per diffondere virus, spam o effettuare illecite incursioni in rete (es. attacchi DDoS)


cheyenne

fine 1^ parte