Visualizzazione post con etichetta RBN. Mostra tutti i post

venerdì 16 maggio 2008

Spam: NO grazie, respinto al mittente!


Il messaggio arriva forte e chiaro da Sophos: contrastare lo spam con ogni mezzo ....ed un pizzico di ironia, non guasta mai. Si intende raggiungere e coinvolgere il maggior numero di utenti attraverso .... una solenne "promessa" di NON cliccare su qualsivoglia link in messaggi di e-mail non sollecitate, NON acquistare beni pubblicizzati tramite lo spam ed altro ancora, di cui troverete ampio materiale di approfondimento in italiano [by tecnopolis-hi :-) ]
Ricordiamo sempre che lo Spam è una grande fonte di reddito per la criminalità informatica, ha assunto proporzioni gigantesche grazie alla proliferazione di
Botnet, e di attacchi DDos (Distributed Denial of Service ) ed alla famigerata Russian Business Network (RBN) ed ha un vero e proprio tariffario. Ognuno di noi, inconsapevolmente, può trasformare in uno zombie il proprio pc..[ *vedi Glossario] . Occorre, dunque, un forte impegno internazionale di tutti "gli addetti ai lavori" compresi i provider per una seria lotta al Cybercrime ed alle truffe on line.

Internet è una gran bella conquista .... ma come tutte le comunità ... ha i suoi lati positivi e negativi.


****
Spam: il cuore del Cybercrime by Tecnopolis-hi
1 parte
2 parte
3 parte

*****

Le "istruzioni per l'uso" sono ferree: CESTINARE! lo spam è posta indesiderata e va CESTINATO sempre ! clicca su elimina posta indesiderata, il tasto corrispondente è presente su tutti i programmi di posta elettronica: lo screen è solo un esempio ....


cheyenne

giovedì 17 aprile 2008

Ogni 3 secondi viene identificato un nuovo sito web sfruttato per attività di spamming

Il 92,3% di tutto il traffico di posta elettronica inviato nei primi tre mesi del 2008 è rappresentato da messaggi di mail spazzatura. Ogni giorno 23.300 nuovi siti internet vengono utilizzati dagli spammer per svolgere iniziative illecite. L’Italia è ottava in classifica con il 3,6 % di spam globale prodotto.
Sophos, società leader a livello mondiale nel settore della sicurezza informatica e nella tecnologia di controllo dell’accesso alla rete (NAC), ha pubblicato l’ultimo rapporto sui dodici Paesi che hanno prodotto la maggior quantità di spam nel primo trimestre del 2008.
Analizzando tutti i messaggi contenenti trappole, ricevuti dalla rete globale Sophos, gli esperti di SophosLabs hanno riscontrato che il 92,3% di tutte le mail inviate nei primi tre mesi del 2008 è costituito da messaggi di spam. In questo periodo, inoltre, Sophos ha individuato 23.300 nuovi siti web al giorno, in altre parole uno ogni tre secondi, che vengono sfruttati dagli spammer per svolgere le proprie attività illecite.
La principale novità della classifica di questo trimestre è rappresentata dal piazzamento della Turchia sul terzo gradino del podio. I computer turchi compromessi contribuiscono attualmente al fenomeno dello spamming inviando il 5,9% delle mail spazzatura in circolazione nel mondo, una percentuale che nell’ultimo trimestre del 2007 era ferma al 3,8%.
Tra gennaio e marzo 2008, Stati Uniti e Russia, pur essendo riusciti a ridurre il volume di spam prodotto rispetto all’ultimo trimestre del 2007, hanno mantenuto salda rispettivamente la prima e seconda posizione in classifica. Ciononostante, nel corso dell’ultimo anno, il numero dei messaggi di spam provenienti da computer russi compromessi è più che raddoppiato. Nel primo trimestre del 2007 la Russia occupava la decima posizione in classifica facendo registrare solo il 3% dello spam prodotto a livello mondiale. Allo stato attuale la percentuale totalizzata dalla Russia è pari al 7,4%.
Rispetto all’ultimo trimestre del 2007, la Gran Bretagna ha incrementato la propria percentuale di spam dal 2,5% al 3,4%, scalando quindi due posizioni in classifica e attestandosi al decimo posto. L’Italia invece è rimasta pressoché stabile, passando dal 3,5% all’attuale 3,6% dello spam prodotto e l’ottavo posto in classifica.
I dodici Paesi che hanno prodotto la maggior quantità di spam da gennaio a marzo 2008 sono i seguenti:
1. Stati Uniti 15,4%
2. Russia 7,4%
3. Turchia 5,9%
4. Cina (inclusa Hong Kong) 5,5%
5. Brasile 4,3%
6. Corea del Sud 4,0%
7. Polonia 3,8%
8. Italia 3,6%
9= Germania 3,4%
9= Gran Bretagna 3,4%
11. Spagna 3,3%
12. Francia 3,2%
Altri 36,8%
continua >>> l'articolo pubblicato su DataManager
Sophos: Best practice
**************
continua indisturbata l'attività di spam della famigerata rete RBN
cheyenne

venerdì 18 gennaio 2008

F-SECURE: un anno fa nasceva "Storm Worm"

Tale nome fu dato allorchè alcuni esperti di sicurezza di F-Secure videro il diffondersi - come una tempesta - dello Spam attraverso le reti Botnet ed il relativo malware.
fonte F-SECURE

*********************************

Storm Worm costituisce un serio problema allo stato attuale. Il malware è stato generato dalla famigerata RBN e continua ad infettare milioni di pc in Europa e America del Nord.Tale malware è più correttamente segnalato come Trojan ed è presente in e-mail che tentano di ingannare gli utenti dirottandoli a visitare siti web malevoli.Computer proxy che fungono da server, provvedono a zombificare ed infettare altri pc.

Il pericolo è così grande che Secure Computing - affermata azienda di sicurezza - ha creato un Portale per condividere le informazioni tra i vari esperti di sicurezza.

fonte The Register

[rif. articolo "Storm Worm ritorna all'attacco"]

[rif. articolo "Spam: il cuore del Cybercrime"]

GLOSSARIO

ActiveX: tecnologia Microsoft (succede alla tecnologia OLE) che permette l'integrazione e la condivisione di dati e potenzialità, tra tutte le applicazioni compatibili con questo sistema (componenti Active-X). ActiveX consente di inserire, tramite appositi plug-in, contenuti interattivi, quali audio, animazioni e grafica tridimensionale nelle pagine Web. I controlli ActiveX possono avere pieno accesso al sistema. Nella maggior parte dei casi questo accesso è legittimo, ma è necessario essere prudenti con applicazioni ActiveX malevoli.
Proxy server:
Indica una macchina facente parte di una rete locale che intercetta le richieste di URL esterne e cerca tali files nella cache locale (creata nel tempo in base alla navigazione dell'utenza che lo utilizza). Se trova tale file lo restituisce all'utente, altrimenti lo copia dal sito indicato e lo memorizza nella sua cache per usi futuri. E' palese come un dispositivo simile velocizzi l'accesso ai dati richiesti di frequente e riduca la banda utilizzata, ma anche come sia in grado di controllare qualsiasi movimento dei suoi utenti e di filtrarli, se necessario, con particolari permessi di ingresso/uscita.su Internet i server proxy vengono utilizzati come gateway, ossia server di accesso ad un'altra rete, solitamente per nascondere i numeri IP della rete interna.Per essere anonimi su web esistono anche applicazioni CGI (ad esempio in Perl) che permettono di collegarsi con un proxy semplicemente tramite browser. Il primo script con questa funzione è stato realizzato da James Marshall con il nome di nph-proxy, e consiste in un proxy ad accesso web che supporta connessioni HTTP e FTP. Il proxy, modificando la pagina inviata al client, può non far visualizzare immagini, non far eseguire javascript e controlli ActiveX, o bloccare cookie. Tale servizio viene solitamente offerto a pagamento con tutte le sue funzionalità o gratuitamente con funzioni ridotte.

cheyenne

mercoledì 26 dicembre 2007

Attenzione alle mail con oggetto Happy 2008 !

Un altro pericolo viaggia sui binari delle mail: sono quelle inviateci dagli spammer con oggetto: "Happy 2008!" and "Happy New Year!" e sue varianti.
L'allarme è stato lanciato da due delle più accreditate agenzie di sicurezza:
Prevx e Symantec. I messaggi tentano di persaudere i destinatari a cliccare in modo da installare una nuova e pericolosa variante di worm, il cosidetto "happy2008.exe"
Marco Giuliani di Prevx e del sito "Pc Al Sicuro" ne aveva già segnalato l'esistenza. Una rete di botnet provvede a trasformare "lo storm worm" in ben 166 versioni differenti, un trucco, cioè, usato dagli autori del malware per ingannare gli antivirus.
Un'altra strategia adottata per eludere i sistemi di sicurezza è il veloce e frequente cambiamento dei DNS.
Il Cybercrime, dunque, è sempre in agguato , come comprovato dall'esistenza della tristemente famosa rete RBN.

EDIT 27/12/07 ore 23,00 p.m. :
Sul blog ufficiale dell'azienda PrevX, Marco Giuliani, malware analyst, ha pubblicato
nuovi dettagli sulle ultime varianti di "Storm Worm" che stanno in queste ore attaccando le caselle di posta in tutto il mondo, tramite messaggi di spam, nel tentativo di infettare un numero più alto possibile di sistemi. Secondo Marco Giuliani, sebbene l'impatto dell'attacco sia in lenta attenuazione, l'oubreak sta proseguendo in queste ore con il rilascio di ulteriori varianti del malware. PrevX ha monitorato più di 400 varianti del codice nocivo negli ultimi 4 giorni. Nell'ultime ore è stata isolata una nuova versione di Storm Worm che utilizza un runtime packer differente. Altri due domini sono stati registrati e messi online per diffondere il malware che ora presenta i seguenti nomi: happy-2008.exe e happynewyear.exe.
EDIT 28/12/07 ore 12,00 a.m. :
Storm Worm di Fine Anno, Ora Rootkit
Sembra che il nome dell'eseguibile malware diffuso tramite i domini nocivi stia venendo modificato molto spesso, attualmente il file infettivo si chiama fck2009.exe.
Marco Giuliani commenta: "Se l'attacco è attualmente conosciuto – parlando tecnicamente – e le aziende di sicurezza stanno aggiornando i loro software, una nuova domanda emerge: perché questi domini fake sono ancora attivi? Se i server che ospitano i siti vengono costantemente modificati in modo che sia impossibile metterli offline, questi server possono essere raggiunti da 4 domini ben conosciuti. Perché, dopo 4 giorni, nessuno è riuscito con successo a chiudere questi domini? Solo la cooperazione tra aziende di sicurezza, ISP e forze dell'ordine può rappresentare l'arma letale contro questi team che scrivono malware e che sono potenzialmente in grado di compromettere server internazionali cruciali con le loro botnet".
continua >>> l'articolo tratto da Tweakness

cheyenne

domenica 21 ottobre 2007

SPAM : IL CUORE DEL CYBERCRIME

Spam, Zombie, Botnet : ovvero ........ come il Cybercrime, potrebbe impadronirsi del pc, rendendoti complice ....... a tua insaputa
*****************
Questa mini-inchiesta parte dal «World Economic Forum» svoltosi a Davos (Svizzera) nel gennaio del 2007 e, che, forse, rappresenta il massimo evento economico internazionale, ove i potenti della Terra (politici, imprenditori, studiosi) si incontrano e discutono pubblicamente sui grandi temi.
In tale Forum, Vinton Cerf - universalmente noto (insieme a Robert Kahn) - come «padre del protocollo TCP/IP e dell'architettura di base di Internet» ed oggi consulente di Google, ex-Presidente dell’ICANN, - ha previsto il collasso di Internet a causa di Pc Zombificati.
Lo scienziato non ha usato mezze misure, ipotizzando che, ben presto, la rete potrebbe trovarsi nell'impossibilità di funzionare normalmente, a causa dell’azione nefasta dei Pc Zombificati e controllati da remoto, anzi, sorprende che la Rete funzioni ancora. La proliferazione di Botnet e di attacchi DDos (Distributed Denial of Service) è allarmante e potrebbe avere effetti catastrofici portando al collasso Internet . (fonte The Register)

Vinton Cerf stima che, 1/4 di tutti i computer, siano pc Zombie sempre più controllati nell'ambito delle Botnet : tradizionalmente impiegati per inviare Spam e bloccare siti web, i pc Zombie sono in grado di generare un tale danno potenziale, da mettere fuori gioco l'intera rete.
In sintesi, sono circa 100/150 ml. i pc Zombie su 600 ml. (numero approssimativo di sistemi attualmente collegati ad Internet), asserviti al volere dei criminali informatici che, per mezzo di malware, agiscono all'insaputa dell'utente.
Gli esperti hanno rilevato che, dietro all'80% delle e-mail indesiderate, vi sono circa 200 gruppi illegali che sfruttano Botnet : le reti Zombie o Botnet possono connettere fino a 100.000 Pc all'insaputa dei proprietari. In tempo reale possiamo osservare l'attività dei pc Zombie > ZombieWatch™
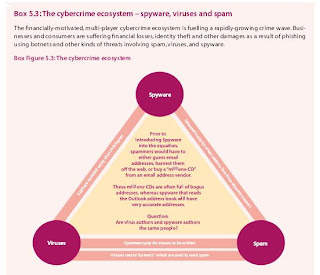
E' evidente come la gravità e le dimensioni del problema stanno allargandosi oltre misura. Vediamo come si è passati dallo spam spazzatura al cybercrime:
Il meccanismo lo si può vedere schematizzato nello screen n°1, che ho preso dal World Information Society Report 2007 [il cui documento in PDF è scaricabile dal link dell' ITU ( International Telecomunication Union ) ]

screen n°1
E' in rapida crescita una ondata di criminalità informatica che ha formato, ormai, un eco-sistema di enormi proporzioni che si finanzia con il nostro denaro, usando ogni mezzo illecito. Il danno economico subito da aziende e consumatori è di enormi dimensioni: attraverso la rete dei Botnet si forma il triangolo nefasto Spam > Spyware > Virus.
E' colpa dei Botnet se siamo invasi dallo Spam, dal Phishing, dalle frodi informatiche , dal furto di identità, dal furto di dati personali e aziendali allo scopo di sottrarre enormi quantità di denaro dai conti bancari online: il crimine perfetto, a basso rischio ed alto rendimento. Dietro a questo Tzunami di spazzatura si celano vere e proprie organizzazioni di truffatori.
Secondo SPAMHAUS, la celeberrima organizzazione anti-spam, l'80% dell'intero volume di spam fatto circolare in rete ogni giorno è da ascriversi a 200 bande criminali altamente specializzate. Ecco la top ten dei criminali informatici a Novembre 2007. Il peggior spammer del mondo, secondo la "colonna infame" di SPAMHAUS, è Leo Kuvayev: condannato a pagare una multa di 37 milioni di dollari da una corte del Massachusetts nell'ottobre del 2005, ha collaborato con l'organizzazione chiamata Pavka/Artofit. È attualmente uccel di bosco.
Citando ancora SPAMHAUS, la punta dell'iceberg è formata dalla rete Russian Business Network (RBN) che è la fonte primaria dei peggiori attacchi su Internet.
Ne scrive diffusamente e con dovizia di particolari anche il Washington Post.
Alcuni esempi di recentissimi attacchi: nel recente mese di settembre il celebre portale d'aste online eBay è stato colpito da un attacco strategicamente complesso: l'allarme, lanciato dalla notissima azienda israeliana di sicurezza Aladdin Knowledge System

screen n°2

ha riguardato un'azione combinata di siti compromessi con codice malevolo, trojan e attacchi DDoS. L'assalto, secondo quanto riportato da Ofer Elzam ad Ars Technica è partito con modifiche fraudolente di un sito attraverso la notissima tecnica di SQL Injection.
Codici pericolosi vengono aggiunti a delle normali pagine web, e il visitatore - con sistemi non adeguatamente protetti - viene automaticamente infettato da un file chiamato MISuvstm.exe.
Quest'ultimo avvia il download di un trojan, SRTops32.exe, che consente di trasformare il Pc in uno zombie e adoperarlo in una botnet sfruttata per condurre un attacco DDoS, in questo caso ai danni di eBay, tentando di decifrare le password degli account via Brute Force Attack.

Il Trojan.Srizbi è l'ultimo ascituro del famigerato toolkit commerciale russo MPack, che ha fatto parlare di sè, come una sorta di vaso di Pandora dei malware. E' lo stesso toolkit, per intenderci, considerato responsabile della grave breccia nella sicurezza della rete italiana sperimentata a luglio del 2007.

(fonte) Symantec

Nella prima quindicina di questo mese di ottobre si è registrato un ulteriore attacco verso gli utenti di SEEWEB : un centinaio di siti compromessi da qualcuno che aveva in mano le password FTP .
Attacco con cui molti siti ospitati da SEEWEB si sono trasformati in diffusori di malware.

Di seguito l'analisi fatta da PC AL SICURO , i cui contorni sono ancora oscuri e sembrerebbero riportare ad un attacco condotto dal Cybercrime.

*****************

GLOSSARIO:

DDoS (Distributed Denial of Service): Attacco informatico solitamente ad un sito web od ad un server, perpetrato inoltrando una massiccia e simultanea quantità di pacchetti di richieste, che stressano il sistema attaccato fino al suo eventuale collasso.

Botnet : Rete di computer zombificati cioè manovrati fraudolentemente da remoto dopo averne assunto il controllo tramite virus o trojan. Il tutto avviene all'insaputa degli amministratori delle stesse macchine, al fine di utilizzarle per scopi illeciti (attacchi DdoS, invio di spam)

Brute Force Attack : Un attacco in cui viene provata ogni possibile chiave o password finché non si trova quella corretta.

Protocollo TCP/IP :
Insieme di regole che rendono possibile lo scambio di informazioni, equindi il dialogo, tra macchine in rete. I principali standard sono: - TCP (Transmission Control Protocol), agisce a livello di trasporto, suddividendo i dati in piccole unità (pacchetti) con lo scopo di velocizzare la trasmissione e non congestionare la rete e riassemblandoli nel giusto ordine una volta che siano giunti a destinazione. - IP (Internet Protocol), agisce a livello di instradamento, rendendo possibile la trasmissione dei pacchetti attraverso vie differenti sulla rete. E' possibile che ogni singolo pacchetto passi per strade diverse, ma grazie al protocollo IP, giungerà comunque alla destinazione voluta.

Spam : furto di servizi. Posta spazzatura non richiesta.

Zombificare : Impadronirsi di un computer altrui, tramite virus o trojan, con scopi malevoli. Da una macchina zombificata, controllata da remoto, si possono trarre informazioni riservate. Oppure può essere usata, all'insaputa dello stesso amministratore, come una sorta di proxy anonimo (ma con l'IP del proprietario ben in vista!) per diffondere virus, spam o effettuare illecite incursioni in rete (es. attacchi DDoS)


cheyenne

fine 1^ parte